- 官方手册
- iPhone · iPad 操作步骤
Shadowrocket 使用教程
订阅导入与连接验证
按“导入 → 选择模式 → 连接 → 验证 → 排错”的顺序操作。首次设置先走通一次完整流程,再调整规则与自动连接条件。
截图来自 App Store 官方素材。应用中的具体选项会随所选 Type、当前配置和设备布局变化;操作时以当前界面文字为准。
01 添加与导入
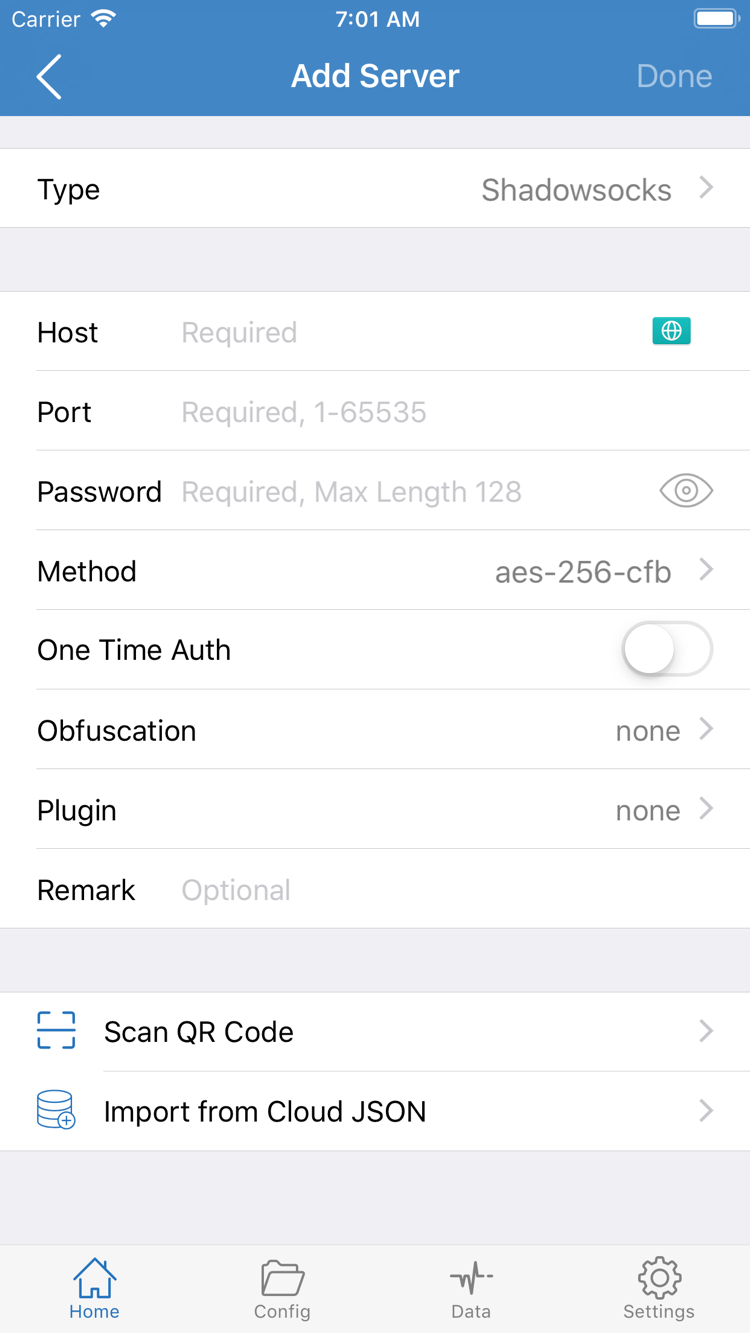
先把已有连接资料保存到 Home,再处理规则与连接开关。打开 Shadowrocket,进入 Home,找到 Add Server。接下来根据手中资料选择一种方式:完整订阅链接用于 Subscribe;单个服务器的地址、端口和认证资料用于对应协议的手动添加。两条路径不必同时做,避免把同一份资料重复导入后选错条目。
Subscribe:导入已有订阅
在 Add Server 中点开 Type,选择 Subscribe,进入相应表单。在 URL 一栏粘贴从你的服务商处获取的完整订阅链接;如有备注字段,可填写自己能辨认的名称。粘贴后先检查开头、结尾与中间是否混入空格、换行或聊天软件附带的标点,再保存。订阅链接通常包含认证信息,不能把它当作普通公开网址分享。
返回 Home 后,等待订阅内容读取完成,检查是否出现对应分组和服务器条目。若只看到订阅名称却没有服务器,先查看是否有错误提示,再核对链接及当前网络;不要立即反复新建同名订阅。以后需要同步服务商提供的条目时,使用该订阅对应的更新操作。更新可能改变服务器列表,更新后应再次确认当前选中的服务器。
Add Server:手动填写服务器资料
如果你持有单个服务器参数,在 Type 中选择资料注明的协议,而不是只按截图默认值填写。Host 填服务器域名或地址,Port 填服务端给出的端口;Password、Method 等字段是否出现取决于 Type。对于带有 TLS、SNI 或其他传输设置的资料,也应按原始信息逐项核对。不同协议的认证方式并不相同,不能把一组参数直接套进另一种 Type。
已有服务器二维码时,可在 Add Server 使用 Scan QR Code,并按系统提示授予所需相机权限。Import from Cloud JSON 是另一种导入入口,不是订阅 URL 的通用粘贴位置;只有资料明确采用对应格式时才使用。保存之前检查识别出的 Host、Port 和 Type,扫码成功不代表服务器内容已经过核实。
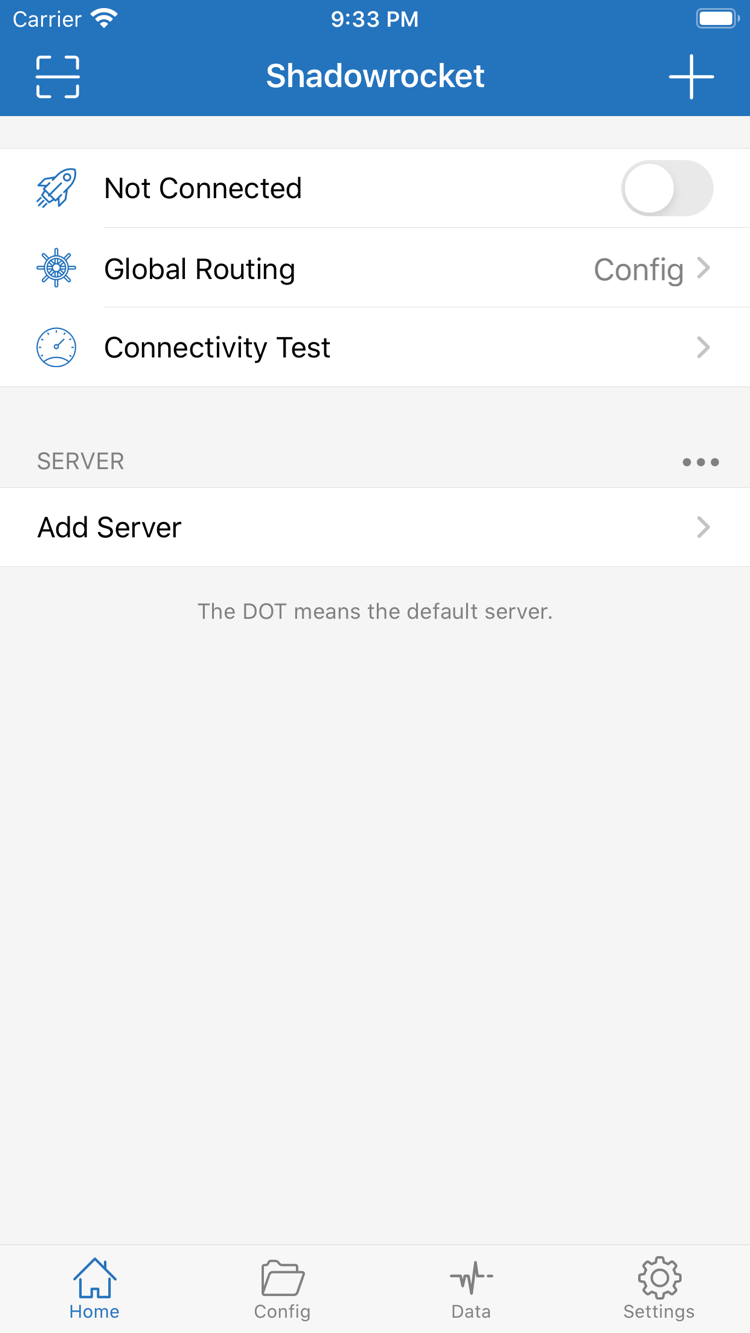
完成后回到 Home,在 SERVER 中点选准备使用的服务器,确认当前选择标记。此时不必急着打开连接开关:列表里能看到条目只代表资料已保存,下一步还要决定请求按什么模式处理。导入后为空、格式不识别等情况,可先查阅疑难解答中的订阅与节点导入说明。
02 Global Routing
服务器资料保存后,回到 Home,点开 Global Routing。这里决定请求如何进入当前路由流程,不负责替你补充服务器参数。入门时先认识三种姿态:配置(Config)/代理(Proxy)/直连(Direct)。先选定模式,再打开连接,之后每次排错都记录当前模式,避免把规则问题误判成服务器问题。
配置(Config):按当前配置中的规则处理
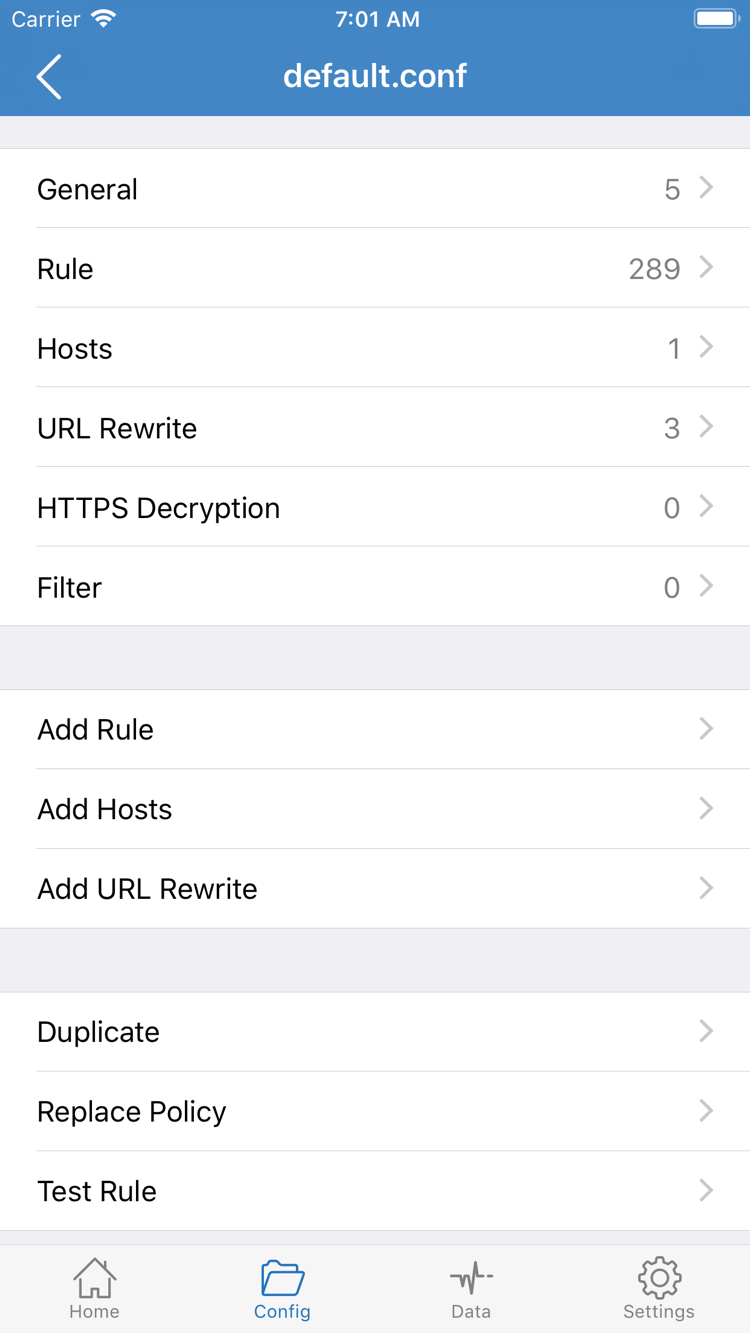
日常需要规则分流时选择 Config,并进入 Config 页面确认当前使用的配置文件。在配置编辑页面,可看到 General、Rule、Hosts、URL Rewrite、HTTPS Decryption 等分段;本次上手重点是 Rule。配置中的规则决定匹配到的请求使用哪一项策略,DIRECT 与代理策略的结果不同。只有明确当前配置及其规则来源,才能判断某个请求走直连是否符合预期。
如需查看规则,先打开当前配置中的 Rule 阅读现有条目。不要为了完成首次连接就随意使用 Add Rule,也不要一次更改多个分段。URL Rewrite 和 HTTPS Decryption 不属于基础连接的必需步骤,应保留原有设置,等掌握用途后再单独研究。导入 Subscribe 得到服务器列表,与取得一份适合自己的 Config,是两个不同动作;服务器数量增加并不表示分流规则已经配置好。
代理(Proxy)与直连(Direct):用于明确路径对照
Proxy 让交由当前路由流程处理的请求采用代理模式,适合在基础排查时对照所选服务器的代理路径。它仍依赖可用服务器和正确参数,选择 Proxy 并不能修复密码、端口或 TLS 配置错误。Direct 则采用直连模式,适合对照本地网络本身能否访问目标。Direct 下访问正常,只能说明这次直连请求成功,不能据此证明代理路径也正常。
下面的片段仅用于辨认 Rule 语法,不是要求立即粘贴的完整配置。前一行按域名后缀匹配,后一行是最终处理规则;策略名称与规则顺序都需要结合实际配置阅读。
DOMAIN-SUFFIX,example.com,PROXY
FINAL,DIRECT
首次操作可先保留已经确认的 Config;若结果不明确,再临时切换 Proxy 做一次对照,完成后恢复预期模式。不要把“所有请求都走代理”当作唯一正确结果。关于规则顺序、策略引用与 DNS 的进一步关系,请阅读疑难手册;本页先继续完成连接。
03 打开连接
现在回到 Home,做一次连接前核对:SERVER 中已经选中服务器,Global Routing 显示刚才确定的模式,当前设备本身可以正常接入网络。若刚从其他网络切换过来,先等待 Wi-Fi 或蜂窝网络稳定,再进行下一步。这样出现异常时,能区分是设备网络尚未建立,还是客户端连接流程出了问题。
使用 Home 顶部连接开关
点击 Home 顶部的连接开关。首次连接时,系统可能提示允许 Shadowrocket 添加 VPN 配置;确认这是刚才主动触发的操作后,按照系统提示完成允许与设备认证。该授权用于建立系统网络连接配置,不是购买服务或新增服务器。未完成系统授权时,即使服务器参数已经保存,应用也无法按正常流程建立连接。
授权完成后返回 Home,查看顶部状态是否已从 Not Connected 变化。如果开关仍关闭,先确认系统提示是否已处理完,再尝试一次连接;不要连续快速点击开关。若开关立即回落或持续停留在未连接状态,记录界面提示,并检查设备是否有其他 VPN 配置正在连接或由设备管理策略限制。此时先解决开关与授权问题,不必重填整份订阅。
区分连接状态与实际可用性
顶部连接状态以及系统的 VPN 标识,是连接流程的状态信息,不是对所有目标服务可用性的保证。错误的服务器参数、不可达的端口或不符合预期的规则,都可能在开关打开后才表现出来。因此本步完成的标准是:系统授权已完成、Home 连接状态稳定、服务器与模式仍是你刚才选择的值。实际请求能否成功,需要下一步单独验证。
首次上手先手动开关连接,不必同时启用 On Demand。按需连接条件可能在网络变化时触发连接,若与手动测试混在一起,会让“为什么又连接了”的现象难以判断。需要结束本次测试时,回到 Home 关闭开关,再确认状态已恢复。不要把强制退出应用当成确认系统连接已经停止的方法。
iPad 上按同样顺序操作:先选择服务器与模式,再处理系统授权,最后观察状态。屏幕布局或导航位置可能与 iPhone 不同,但 Home、SERVER 与 Global Routing 的检查逻辑相同。连接稳定后先保持当前设置不变,继续进行 Connectivity Test 与实际访问对照。
04 验证是否生效
验证需要同时看测试结果与真实请求,不能只看开关颜色。保持刚才的服务器、Global Routing 和设备网络不变,在 Home 点按 Connectivity Test,观察测试返回的信息。测试耗时受测试方法、目标与网络状态影响;一次返回较快不等于实际下载一定快,一次超时也不足以单独判断所有协议参数都错误。
先做一次可重复的访问测试
测试结束后,打开自己需要使用的应用或网页,主动发起一次新的请求,例如重新加载页面。已经缓存的页面或之前建立的长连接,不一定能反映本次设置的变化。记录具体表现:是页面完全打不开、部分图片失败,还是内容可以加载但速度较慢。描述越具体,后续越容易把故障归到正确环节。
如果使用 Config,选择一个你能在当前 Rule 中确认处理策略的目标,再查看应用中可用的连接记录,核对该请求对应的策略。并非每个请求都必须使用代理:当规则指定 DIRECT 时,直连就是预期结果。如果看不出匹配关系,先不要继续添加规则;保留同一服务器,临时切换 Proxy 复测同一目标,结束后恢复 Config,以比较问题是否只出现在规则路径。
Data 读数只能作为辅助证据
在 Data 中查看当前界面提供的流量统计,可以帮助确认测试期间是否产生了流量。不同读数可能对应不同统计范围,也可能包含后台应用的请求,因此“有数字变化”不能直接证明目标网页已走预期策略。比较时应固定测试时段,先记下原有读数,再只执行一次明确的访问动作;不要把累计值当作这一次测试的流量。
如果 Connectivity Test 成功但目标仍失败,优先检查目标请求与规则、DNS、TLS 及目标服务本身的关系,而不是立即删除全部配置。如果测试失败但实际访问正常,则核对测试方法是否适合当前服务器。可到 Settings 查看 Test Method,但每次只改一项,并在记录中写明修改前后的值,避免测试口径变化造成误判。
完成这一轮后,若连接状态稳定,目标请求能按预期处理,就已走通基础流程。后续再逐项调整 Rule 或 On Demand,每调整一项都重复本步验证。若还有问题,保留当前结果,按下面的失败环节继续检查,不需要从头反复导入。
05 常见失败点
先确定流程停在哪一步,再只检查对应输入。导入失败、开关打不开、服务器超时与部分网页失败,涉及的环节不同。首次排错不建议同时更改协议、DNS、规则和测试方法;这样即使恢复,也无法知道是哪项修改起作用。以下顺序用于快速缩小范围,详细原理与进阶流程放在疑难手册。
订阅无法导入或更新
先确认设备基础网络可用,再核对 Subscribe 的 URL 是否完整。若错误提示涉及认证、链接失效或返回内容格式,应从你的服务商处核对原始订阅信息。不要把需要登录的普通网页地址、说明页面或单个服务器参数当成订阅 URL。保留错误提示即可,不要把完整订阅链接粘贴到公开提问中。下一步可查看订阅失败排查,不必先改 Global Routing。
开关打不开或连接立即停止
先回看第三步,确认系统 VPN 配置授权是否已完成,并检查是否存在正在使用的其他 VPN 连接。若设备受组织管理,相关网络权限可能由设备策略控制,应按设备管理要求处理。此类问题发生在连接建立阶段,通常不能靠重新选择一条 Rule 解决。保留系统提示原文,再到疑难解答查找安装与首次打开相关说明。
服务器超时或连接后无法访问
重新打开对应服务器的编辑页面,按资料逐项检查 Type、Host、Port、认证字段以及 TLS 和传输设置。不要仅凭名称相似就认为参数一致,也不要通过降低安全校验来代替正确配置。确认参数后,用同一目标做一次测试;如需切换 Wi-Fi 与蜂窝网络,保持服务器和模式不变。若只在某一种网络失败,记录这一差异,再沿本地网络与服务器可达性继续定位。
仅部分请求失败或速度不符合预期
先核对 Global Routing,比较 Config 与 Proxy 对同一目标的结果。只有 Config 下失败时,优先检查当前配置、规则顺序和策略引用;两种模式都失败时,再检查服务器路径与目标服务。域名相关异常可继续阅读DNS 排查。不要为了一个目标失败就修改全部 DNS 设置,也不要用单次测试读数推断长期速度。
Settings:保留必要的诊断信息
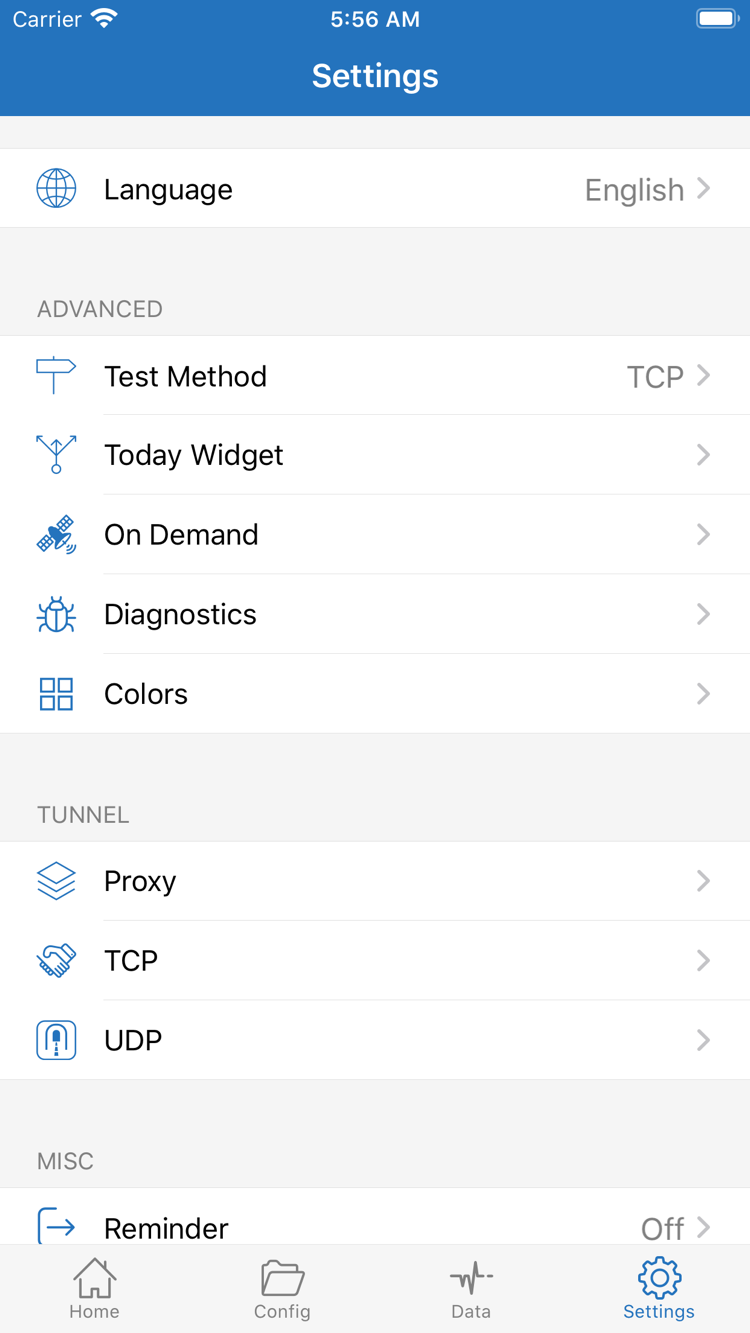
进入 Settings 时,先找到与你正在排查的环节有关的项目。Test Method 用于核对测试方式,Diagnostics 可作为进一步检查的入口;On Demand 涉及自动连接条件,Proxy、TCP、UDP 等设置则应在明确用途后分别处理。首次连接无需把这些项目全部改一遍。截图展示的是可辨认的设置入口,不是一组要求照抄的参数。
如需向服务商核对问题,提供错误提示、发生条件和已做过的对照测试;分享截图或诊断记录前,移除 Password、订阅认证信息及其他个人资料。仍无法定位时,按疑难手册中的症状章节继续排查。基础流程完成后,可到功能说明了解 On Demand 与诊断能力,再逐项扩展设置。